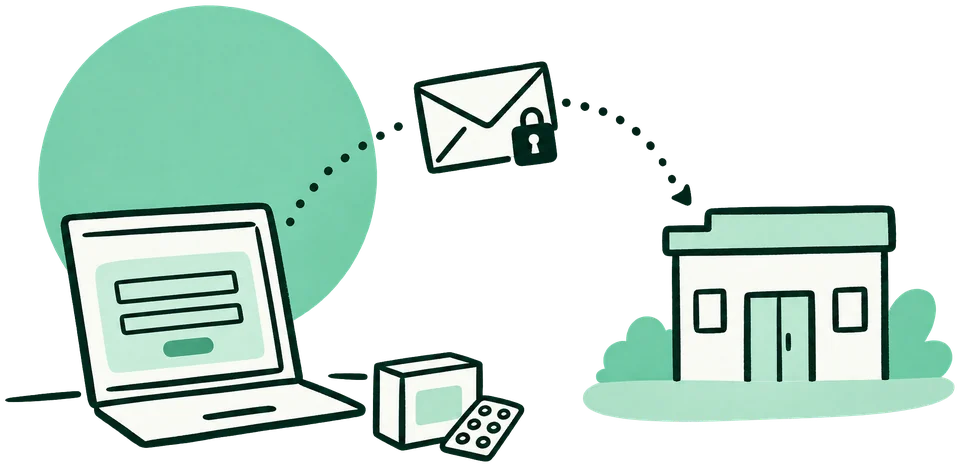
Das Schloss in der Adresszeile (HTTPS) schützt die Anfrage nur bis zum Website-Server. Meist schickt der Server sie dann als normale E-Mail weiter. Beim Mail-Anbieter liegt sie anschließend lesbar im Postfach.
Für Gesundheitsdaten ist das zu wenig. Die Datenschutzkonferenz schreibt zu E-Mails: Wer gezielt Daten entgegennimmt, etwa nach Aufforderung auf der Website, muss bei hohem Risiko auch den Empfang Ende-zu-Ende verschlüsselter Nachrichten ermöglichen. Für Formulare, die Anfragen per E-Mail weiterleiten, liegt derselbe Maßstab nahe. Die Datenschutzaufsicht in Baden-Württemberg sagt es direkt: Gesundheitsdaten dürfen nicht beim Provider im Klartext vorliegen.
Schalten Sie um und sehen Sie, was beim Mail-Anbieter ankommt.